
Emero
NIS2-mognadsanalys gav Emero ett robust IT-landskap
Med snabb tillväxt och ökade krav på IT-säkerhet ville Emero få bättre kontroll och struktur. Genom samarbetet med Bouvet och en NIS2-mognadsanalys har företaget fått ett säkrare och mer robust IT-landskap som skapar trygghet för både dagens verksamhet och framtida tillväxt.
Kort sammanfattat:
Utmaning: Ett cybersäkerhetslandskap och regelverk i snabb och ständig förändring gjorde det svårt att hålla jämna steg med utvecklingen.
Lösning: Bouvets NIS2-mognadsanalys med riktade åtgärder för att stärka den centrala IT-infrastrukturen, inklusive identiteter, loggning, klienter och data.
Arbetsmetod: Kartläggning av Microsoft 365- och Azure-miljön, gapanalys mot NIS2 och best practice, genomförande av åtgärder samt tekniska rekommendationer för det fortsatta arbetet.
Viktiga principer: Utnyttja befintliga tjänster i molnet, skydd i flera lager, centralisering och standardisering.
Framgångskriterier: Robust identitetskontroll, standardiserad loggning och övervakning, backup, en driftsäker Azure-landningszon samt licensoptimering.
Värde: Ökad säkerhet och robusthet, bättre överblick och kontroll, högre regelverksefterlevnad, lägre risk för driftstopp och ökad användning av cloud native-tjänster.
Referensen är skriven av människor, sammanfattningen har tagits fram av en AI-assistent.
Bakgrund
Emero är en ledande norsk leverantör av elmotorer, frekvensomriktare, växlar, transmissioner, transportband och relaterade produkter. Sedan 1955 har företaget hjälpt norsk industri att undvika kostsamma driftstopp. Under de senaste åren har företaget vuxit betydligt, både i antal kunder och tjänster, och är idag ett modernt, molnbaserat företag som satsar på digitalisering och effektiva IT-lösningar.
För Emero är datasäkerhet och tillgänglighet kritiska faktorer. Företaget verkar i en bransch där kunderna ofta drabbas av tidskritiska driftstopp, vilket innebär att Emero måste kunna lita på att de egna IT-systemen fungerar sömlöst för att snabbt kunna hjälpa kunderna tillbaka i drift.
För att stärka säkerheten och öka driftseffektiviteten ville Emero införa moderna lösningar och säkerställa rätt kompetens. Bouvet hjälpte företaget att etablera ett tryggare och mer robust IT-landskap med utgångspunkt i en NIS2-mognadsanalys.
Vi har redan gjort ett bra arbete med åtkomstkontroll, tvåfaktorsautentisering och hantering av mobila enheter. Men vi ser att utvecklingen går snabbt och att det krävs mycket arbete för att hänga med. Därför var det värdefullt att få stöd från konsulter med spetskompetens inom IT-säkerhet.
Ansvarsfördelning
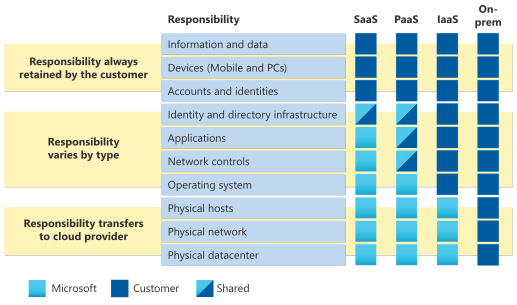
En vanlig missuppfattning bland verksamheter som använder molnplattformar är att molnleverantören automatiskt tar fullt ansvar för säkerheten.
– I verkligheten delas ansvaret mellan leverantör och kund, och ju högre upp i molnmodellen man rör sig (från IaaS till PaaS och SaaS), desto mer ansvar flyttas över till slutanvändaren, säger Mathias Myhre Eli, affärsutvecklare på Bouvet.
Han förklarar vidare att i Software as a Service (SaaS)-lösningar, som Microsoft 365, ansvarar leverantören för drift, infrastruktur och grundläggande plattformssäkerhet. Kundens ansvar är däremot att säkra användaråtkomst, konfigurera policyer, övervaka loggar, hantera data samt säkerställa att egna processer och rutiner följer gällande regelverk. Många verksamheter förbiser detta och antar att leverantören hanterar allt från backup till incidenthantering, vilket ofta inte stämmer.
Modellen nedan illustrerar ansvarsfördelningen mellan leverantör och slutkund.
Så arbetade vi
NIS2-mognadsanalysen är ett strukturerat ramverk som utvärderar både tekniska, organisatoriska och ledningsrelaterade aspekter av verksamhetens IT- och säkerhetsarbete. Målet var att ge Emero en tydlig bild av nuläget, identifiera sårbarheter och skapa grunden för en riktad förbättringsplan.
När Bouvet kartlägger en Microsoft 365- eller Azure-miljö handlar det inte om att sälja nya licenser eller system, utan om att maximera värdet av de investeringar kunden redan har gjort.
– Vi börjar med att förstå vad som finns i miljön och hur befintlig funktionalitet i hyperscaler-plattformarna kan användas bättre. På så sätt kan kunden både höja säkerheten och minska kostnaderna utan att öka komplexiteten, säger Mathias Myhre Eli, affärsutvecklare på Bouvet.
Genom arbetet med Emero kartlade Bouvet hela Microsoft 365- och Azure-miljön, med särskilt fokus på identitets- och åtkomsthantering, governance, enhetshantering, loggning, compliance och beredskap.
Processen omfattade:
- Genomgång av befintliga styrmodeller och rutiner
- Utvärdering av tekniska säkerhetsmekanismer och policyer
- Analys av licensiering och compliance
- Identifiering av gap i förhållande till regulatoriska krav och best practice
– I dagens allt mer komplexa IT-landskap ser vi att komplexiteten ökar kraftigt. Allt fler verksamheter använder kombinationer av multi-cloud, hybridmoln och ett stort antal SaaS-tjänster. Detta skapar stora möjligheter men också ökade risker, eftersom många saknar en helhetsbild och kontroll över plattformarna, berättar Mathias.
Han påpekar även att när verksamheter inte har full kontroll över grundläggande områden som identitet, data, åtkomsthantering och enheter, samtidigt som de vill använda den allra senaste tekniken, bland annat inom AI, uppstår betydande risker som många inte är fullt medvetna om.
Ramverk och principer
Bouvets arbete bygger på etablerade ramverk och best practice för säkerhet och molnförvaltning:
- NSM:s grundprinciper för IKT-säkerhet: För strukturerad styrning av säkerhetsarkitektur, åtkomst och incidenthantering
- NIS2-direktivet: För att säkerställa efterlevnad av krav på cybersäkerhet och beredskap
- Microsoft Well-Architected Framework (WAF): För att bygga säkra och kostnadseffektiva molnlösningar
- Microsoft Cloud Adoption Framework (CAF): För planering och förvaltning av modern molnarkitektur
- Microsoft Shared Responsibility Model: För tydlig ansvarsfördelning mellan molnleverantör och kund
- Microsoft Cloud Reference Architecture (MCRA): För bästa praxis inom säkerhet, identitet och drift
Genom detta arbete fick Emero ett mer förutsägbart, standardiserat och säkert IT-landskap med tydliga rutiner, bättre insyn och en klar väg framåt mot full NIS2-efterlevnad.
– Med flera års erfarenhet som grund ville vi utveckla en tjänst som hjälper verksamheter att skapa struktur, kontroll och överblick i sina molnmiljöer. Målet är att hjälpa våra kunder att minska risker, stärka styrningen och samtidigt få ut maximalt värde och nytta av molnet på ett tryggt, förutsägbart och hållbart sätt, säger Mathias Myhre Eli.
Resultatet – ökad säkerhet, kontroll och mognad
Genom samarbetet med Bouvet fick Emero en helhetsbedömning av sin tekniska plattform i relation till NIS2-krav och etablerad säkerhetspraxis. Även om företaget inte direkt omfattas av NIS2-regelverket har kartläggningen gett en stabil grund att bygga vidare på, med fokus på motståndskraft, efterlevnad och kontinuitet.
Som en del av leveransen har Bouvet:
- Etablerat en standardiserad landningszon i Azure med tydlig struktur för nätverk, segmentering och styrning
- Centraliserat loggning, monitorering och övervakning, vilket ger bättre insyn i drift och händelser
- Höjt säkerheten kring identiteter genom bland annat Conditional Access för samtliga användare, moderna åtkomstkontroller och åtgärder som stödjer en Zero Trust-baslinje
- Hjälpt Emero med licensoptimering för att fullt ut utnyttja befintliga resurser
- Standardiserat loggstrukturer, policyer och larm
- Automatiserat processer för snabbare incidentrespons och minskat behov av manuell uppföljning
- Gett konkreta rekommendationer för fortsatt utveckling inom klienthantering, compliance och beredskap
Resultatet är en robust och skalbar plattform där säkerhet, tillgänglighet och driftsäkerhet går hand i hand.
Emero har fått:
- Bättre överblick och kontroll genom centraliserade verktyg och standardiserade rutiner
- Minskad risk för säkerhetsincidenter genom stärkt identitetssäkerhet och skydd i flera lager
- Förbättrad efterlevnad och beredskap i linje med erkända ramverk som NIS2, CAF och WAF
- Ökad kostnadseffektivitet genom att bygga vidare på befintliga investeringar i molnet
Sammantaget har Bouvet levererat konkret värde genom att identifiera förbättringsmöjligheter, ta fram en tydlig utvecklingsplan och samtidigt höja säkerheten till en ny nivå utan att vi behövt köpa fler licenser eller nya system. Emero står nu bättre rustat att möta både dagens och framtidens krav på säkerhet, drift och digital tillväxt.